Зиянкестер ZOOM және Docusign жалған хабарландырулары арқылы тіркелгі деректерін ұрлауға тырысады
Бүкіл әлем бойынша корпоративтік пайдаланушылар шабуылға ұшырайды, қауіп Қазақстандағы пайдаланушыларға да әсер етуі мүмкін
"Касперский зертханасының" сарапшылары фишингтік науқанды анықтады, онда шабуылдаушылар Zoom және Docusign атынан корпоративтік мекенжайларға жалған хабарламалар жібереді. Мұндай хаттардың мақсаты — пайдаланушылардың жеке және жеке деректерін, ал кейбір жағдайларда банк карталарының деректемелерін алу. Шабуылдар әлемнің әртүрлі елдеріндегі пайдаланушыларға әсер етеді, қауіп Қазақстан үшін де өзекті. Қыркүйек айында компания мамандары осындай мыңнан астам хабарламаны тапты.
Барлығы екі тарату толқыны тіркелді. Біріншісі барысында шабуылдаушылар өздерінің хабарламаларын DocuSign компаниясының Ресей, Армения, Әзірбайжан, Таяу Шығыс, Латын Америкасы, Батыс Еуропа елдеріндегі корпоративтік мекенжайларға ресми хабарламалары ретінде жасырды. Оларда тіркелгі деректерін ұрлауға арналған фишингтік сілтемелер болды.
Осы уақытқа дейін жалғасып келе жатқан екінші толқын барысында шабуылдаушылар Zoom хабарландыруларына еліктейді. Оларда пайдаланушыларға олардың есептік жазбаларын бұғаттау немесе жаңа кіріс хабарын жеткізу туралы ескертіледі. Хаттарда тіркелгі деректерін енгізу беттеріне қайта бағыттайтын фишингтік сілтемелер немесе жеке деректер мен банк карталарының деректемелері бар өрістерді толтыру қажет нысаны бар pdf тіркемелері бар.
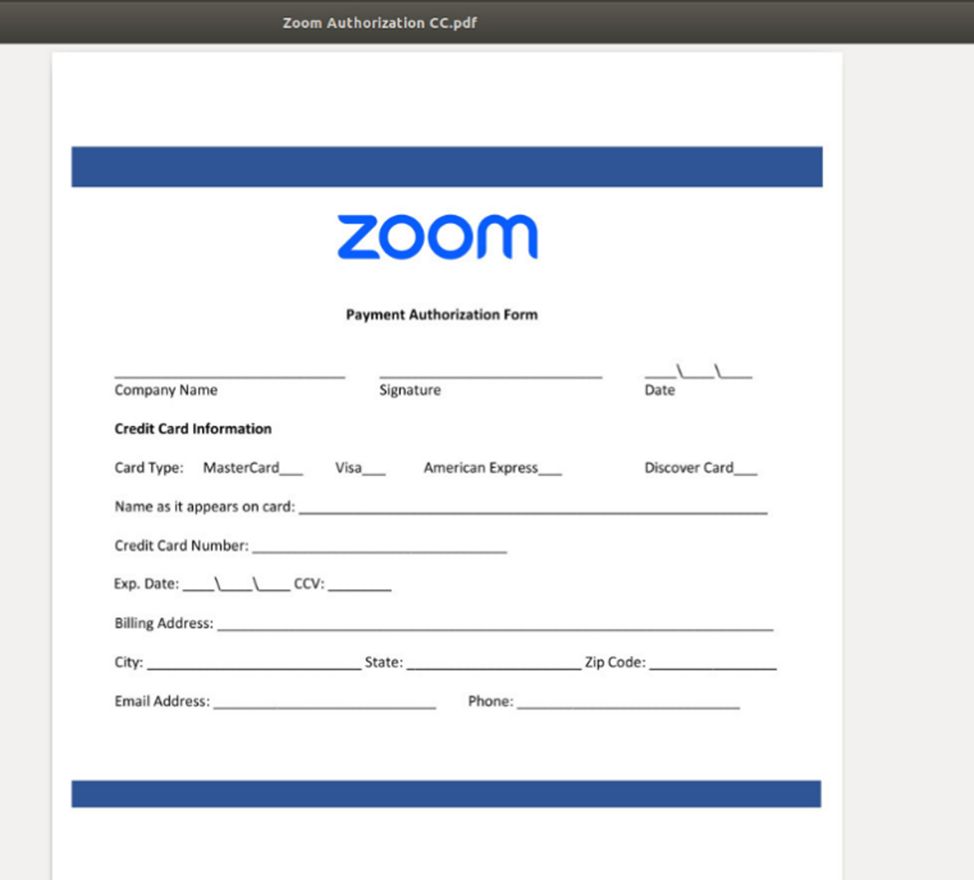
Фишингтік поштадан PDF тіркемесінің үлгісі
"Технологияның белсенді дамуы мен жасанды интеллекттің кең таралуы аясында біз күрделі алаяқтық хабарламалар мен схемаларды қалай тануға болатындығы туралы жиі айтамыз. Алайда, шабуылдаушылар ескі, қарапайым әдістерді қолдана береді, кейде олар тиімді бола алады. Кіріс пошта хабарламаларының үлкен ағынында қызметкерлер фишинг белгілерін байқамау қаупін тудырады, ал алаяқтар корпоративті ортада кең таралған брендтерді таңдайды, сондықтан олардың хабарламалары ресми болып көрінеді. Сонымен қатар, мұндай қарапайым техникалар да компанияның қауіпсіздігі тек адами факторға тәуелді болмайтындай етіп арнайы қорғаныс шешімдерімен анықталуы керек", - деп түсіндірді Андрей Ковтун, "Касперский зертханасындағы" пошта қауіптерінен қорғау тобының жетекшісі.
"Қазақстанда пайдаланушылар күн сайын таныс сервистерден ондаған хабарлама алады, ал шабуылдаушылар фишингті Zoom және DocuSign хабарламалары ретінде бүркемелеп, осы сенімге ие бола алады. Егер хат шұғыл реакцияны қажет етсе — есептік жазбаны бұғаттау немесе жаңа хабарлама-сілтемелерді баспаңыз немесе тіркемелерді ашпаңыз. Сервиске Ресми сайт немесе қосымша арқылы өз бетіңізше кірген дұрыс. Осылайша сіз өз деректеріңізді де, компанияңыздың корпоративтік аккаунттарын да қорғайсыз", - деп түсіндірді Валерий Зубанов, Қазақстандағы, Орталық Азия мен Моңғолиядағы "Касперский Зертханасының" басқарушы директоры.
Корпоративтік инфрақұрылымды осындай қауіптерден қорғау үшін "Касперский зертханасының" сарапшылары мыналарды ұсынады:
- пошта серверлеріне арналған Kaspersky Security сияқты пошта қауіптерінен қорғау шешімін енгізу. Бұл пошта жәшігі мен шлюз деңгейінде сенімді қорғауды қамтамасыз ететін кешенді электрондық пошта қауіпсіздігі платформасы. Машиналық оқыту және әлемдегі жетекші қауіп аналитикасы арқылы шешім Электрондық поштаның қауіпсіздігін тиімді қамтамасыз етеді;
- қызметкерлерге әлеуметтік инженерия әдістерін, соның ішінде фишингті қолдана отырып, шабуыл қаупін азайту үшін цифрлық сауаттылық дағдыларын үйрету;
- шағын бизнес - соңғы құрылғыларды киберқауіптерден қорғауды адам факторымен байланысты тәуекелдерді азайтумен біріктіретін кешенді шешім орнату, мысалы Kaspersky Small Office Security Premium. Ол зиянды және фишингтік сілтемелерді блоктайды, сонымен қатар кіріктірілген хабардарлық платформасын қамтиды;
- қызметкерлерге ықтимал киберқауіптер туралы үнемі хабарлау, олардың назарын зиянды хабарламалардың негізгі белгілеріне аудару және фишингтік хаттар ресми ретінде жасырылуы мүмкін;
- қызметкерлердің қырағылығын тексеру және жоғары тәуекел топтарын анықтау үшін бақыланатын фишингтік таратпалар жүргізу;
- барлық электрондық пошта тіркелгілері үшін, әсіресе артықшылықты пайдаланушылар үшін көп факторлы аутентификацияны енгізіңіз және мүмкіндігінше құпия сөзсіз аутентификация опцияларын пайдаланыңыз (мысалы, таңбалауыштар немесе мобильді құрылғыларға push хабарландырулары).
[xfvalue_img]

